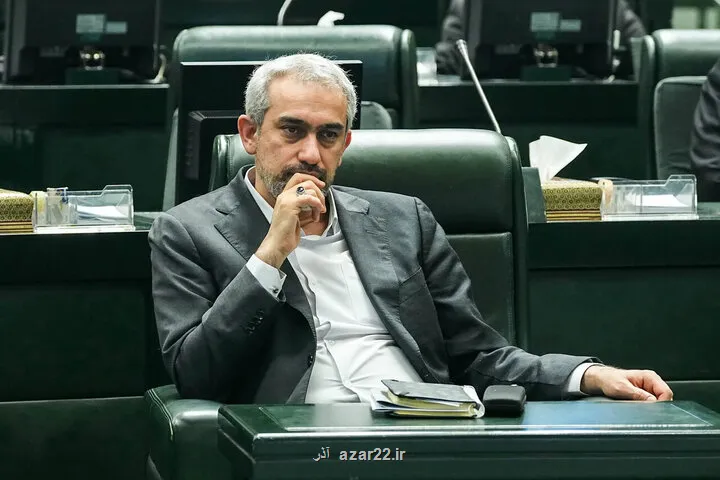
به گزارش آذر به نقل از مهر، سیدعلی مدنی زاده، وزیر امور اقتصادی و دارایی، در جریان بررسی گزارش کمیسیون اقتصادی درباب تدابیر و اقدامات دستگاه های مسئول برای پایداری خدمات الکترونیکی بانکها و تامین امنیت سایبری شبکه بانکی کشور، در صحن علنی امروز (سه شنبه ۱۰ شهریورماه)، اظهار نمود: حضور بنده در وزارت امور اقتصادی و دارایی همزمان با جنگ ۱۲ روزه و اختلالات در تعدادی از بانکهای کشور همراه شد که ضرورت داشت هم به عنوان سیاست گذار کلان و هم به عنوان رئیس مجمع بعضی از بانکها دست به عمل شویم.
وی اضافه کرد: بررسی های کارشناسی بعدی بعد از جنگ ۱۲ روزه از اختلالات ریشه ای تری حکایت داشت؛ جدا از اختلالات فنی، تا جایی که برای بازگشت بخشی از داده ها از سیستم های موازی کمک گرفته شد و تلاش شد تا خدمات به سرعت به حالت عادی بازگردد.
وزیر امور اقتصادی و دارایی افزود: با برگزاری جلسات کارشناسی و فنی با تک تک بانکها بعد از ایام جنگ ۱۲ روزه، برنامه ای از اقدامات شناسایی و ابلاغ گردید.
مدنی زاده خاطرنشان کرد: این وزارت خانه در مقام ریاست مجمع بانکهای دولتی و مدیریت سهام دولت در بانکهای خصوصی شده، موارد ذیل را در تکالیف مجمع برای هر یک از بانکها مشخص کرد و آنها را به شکل مستمر پایش و نظارت نمود و برای رفع و حل مشکلات آنها اقدامات جدی را صورت داد.
وی در تشریح این اقدامات اظهار داشت: نخست، ایجاد سیستم های بانکداری حداقلی یا اصطلاحاً «مینی کور»؛ دوم، ارتقاء تاب آوری زیرساخت ها؛ سوم، ایجاد مراکز داده پشتیبان؛ چهارم، پشتیبان گیری امن در خارج از شهر تهران؛ پنجم، ایجاد سایت بحران؛ ششم، پشتیبان گیری از داده ها؛ هفتم، تدوین طرح ادامه کسب و کار و هشتم، تامین زیرساخت های مورد نیاز و تشکیل کمیته امنیت فناوری اطلاعات با حضور نماینده وزارت امور اقتصادی و دارایی و موارد مشابه همچون اقداماتی بود که به بانکها ابلاغ گردید.
حملات سایبری گسترده به زیرساخت های پولی و بانکی کشور
وزیر امور اقتصادی و دارایی اظهار نمود: با آغاز جنگ، دشمنان ملت ایران درصدد ایجاد اختلال در خدمات رسانی عمومی بودند و زیرساخت های پولی و بانکی کشور را هدف قرار دادند. آنها حتی مرز را از جنگ سایبری به تهاجم مستقیم فیزیکی به بانکها رساندند و در یکی از بانکها موشک و بمب های سنگرشکن زدند.
۱۰ هزار حمله سایبری به بانکها در روز طی جنگ رمضان
وی افزود: به سبب تدابیر و تکالیف ابلاغ گردیده قبلی، بعضی از بانکها اقدامات خوبی را برای مواجهه با این موضوعات اندیشیده بودند که موجب شد باوجود تهاجمات سایبری خیلی زیاد در طول جنگ که بعضاً به ۱۰ هزار مورد در روز هم می رسید، مقاومت شایان توجهی از خود نشان دهند.
مدنی زاده اشاره کرد: کما این که با وجود تهاجم موشکی دشمن در مورد بانک سپه، در زمان کوتاهی خدمات بازیابی و پایدار شد. با این حال، بعضی از بانکها هم در انجام بعضی از تکالیف قصور داشتند که با برخورد مقتضی و جدی مواجه و رو به رو شدند.
وزیر امور اقتصادی و دارایی ضمن اشاره به بررسی و صدمه شناسی انجام شده بعد از جنگ و تهاجمات سایبری اظهار نمود: مشخص شد هر چقدر بسمت ساختارهای بروکراتیک دولتی پیش می رویم، محدودیت ها و مشکلات فرایند تصمیم گیری بیشتر می شود که این جمع بندی با ارزیابی های مرکز ملی فضای مجازی مبتنی بر آسیب پذیری بیشتر بانکهای دولتی نسبت به غیردولتی هم تطابق دارد.
مدنی زاده افزود: در جایگاه سیاست گذار کلان و باتوجه به برخی نقصان ها که ریشه در فرآیندها و قوانین و مقررات گذشته دارد و با توجه به اهمیت ریسک فناوری اطلاعات و پیشرفت و تغییرات لحظه ای در عرصه فناوری اطلاعات، وزارت امور اقتصادی و دارایی بعضی از اقدامات را در دستور کار قرار داد.
وی در تشریح این اقدامات اظهار داشت: نخست، اصلاح فرآیندهای حقوقی و زیرساختی درباب تامین تجهیزات مورد نیاز و تسهیل حداکثری آن؛ دوم، پیشنهاد اقداماتی برای جذب و نگهداشت نیروهای متخصص فناوری اطلاعات از راه اصلاح قوانین و مقررات و دستورالعمل های مربوطه؛ و سوم، باتوجه به تاکید مرکز ملی فضای مجازی و ضمن هماهنگی با بانک مرکزی، قرار شد یکی از اعضاء هیات مدیره بانکها از افراد با تجربه و متخصص حوزه فناوری اطلاعات باشد.
الزام بانکها به ارایه برنامه های جدید برای ارتقاء تاب آوری
وی در ادامه اظهار داشت: در جایگاه رئیس مجمع و باتوجه به تجربیات به دست آمده از گذشته، وزارت اقتصاد الزام بانکها به ارایه برنامه های زیر را در دستور کار قرار داد؛ نخست، اجرای پروژه جامع معماری فناوری اطلاعات و تدوین نقشه راه تحول فناوری؛ دوم، ارایه برنامه پیشنهادی درباب هسته بانکداری متمرکز اصلی و جایگزین؛ سوم، ارایه راهکار درباب عدم وابستگی به تجهیزات خاص؛ و چهارم، صیانت از حقوق مشتریان و جبران خسارت ها.
وزیر امور اقتصادی و دارایی خاطرنشان کرد: البته به سبب مسایل امنیتی، بخصوص در شرایط جنگ اقتصادی، بیان بعضی از مسایل و بخصوص جزئیات در جلسات علنی قابل ذکر نیست.
وی اضافه کرد: توضیحات فنی و صدمه شناسی دلایل و عوامل اختلالات اخیر در چهار بانک صدمه دیده که همگی از زیرساخت شرکت خدمات بهره می بردند، توسط بانک مرکزی جمهوری اسلامی ایران ارایه خواهد شد.
مدنی زاده در انتها اشاره کرد: اختلالات ایجاد شده نافی زحمات و کوشش های کارکنان خدوم شبکه بانکی نیست؛ به صورتی که در زمان جنگ همه تلاش خویش را برای ادامه ارایه خدمات به مردم عزیز ایران به کار بستند.
مدنی زاده در ادامه با تشکر از نمایندگان مجلس بابت تشکیل این جلسه و پیگیری موضوع، اظهار نمود: حقیقتاً یکی از بهترین جلساتی بود که افتخار داشتم در آن در خدمت نمایندگان باشم و به نظرم یکی از مسایل اصلی اقتصادی کشور در این نشست مورد بررسی قرار گرفت که ان شاءالله برکات زیادی خواهد داشت.
وزیر امور اقتصادی و دارایی اضافه کرد: چون در لابه لای صحبت های برخی از عزیزان عنوان شد، پس از جنگ ۱۲ روزه حقیقتاً آرایش جنگی واقعیت گرفته است؛ ما بیشتر از ۱۰ جلسه فقط در مجموعه وزارت امور اقتصادی و دارایی داشتیم، ۵۰ جلسه با بانکها انجام شد و مکاتبات خیلی زیادی با بانکها انجام گرفت و تغییرات شگرفی صورت گرفت.
وی افزود: یکی از نتایجی که از تجربه جنگ ۱۲ روزه به دست آمد این بود که در آن جنگ، صدمه ای که خوردیم این بود که داده ها گرفتار مشکل شد و زمان طولانی برد تا این داده ها بتواند برگردد، ولی در جنگ ۴۰ روزه، باوجود حملات خیلی زیادی که به تعداد خیلی زیادی از بانکهای ما اتفاق افتاد، به هیچ عنوان به لحاظ داده با مشکل مواجه نشدیم؛ چونکه طی تمام آن بازه هفت، هشت ماهه اقدامات جدی در عرصه پشتیبان گیری و اقداماتی که لازم بود، صورت پذیرفت.
مدنی زاده با اعلان اینکه سیستم پدافند در همه حوزه ها، همچون بخش نظامی، وجود دارد، اظهار داشت: آقای دکتر همتی گفتند ۱۳۲ هزار حمله صورت گرفت که بعضی از این حمله ها طبیعتاً مستمراً سنگین تر و سنگین تر بوده است، ولی چیزی که مهمست این است که نباید اجازه دهیم مجدداً قطعی خدمات به مردم عزیزمان تکرار شود.
وی در ادامه خطاب به مردم اطمینان داد: اطلاعات بانکی و دارایی های مردم نزد نظام بانکی و خدمات آنها سر جای خود است و با سیستم هایی که طراحی شده، ان شاءالله به هیچ عنوان و به فضل الهی این اتفاق نخواهد افتاد که این داده ها مورد تجاوز قرار بگیرد؛ بنابراین مردم عزیزمان از امنیت شبکه بانکی اطمینان خاطر داشته باشند و ان شاءالله به هیچ عنوان منابع پولی که در نظام بانکی دارند مورد تجاوز قرار نخواهد گرفت.
وزیر امور اقتصادی و دارایی اشاره کرد: فقط بحث ادامه خدمات باقی می ماند که با راهبردهایی که بانک مرکزی و سپس وزارت امور اقتصادی و دارایی در پیش گرفته اند، ان شاءالله این مسایل حل خواهد شد و ما خدمات بانکی را هم خواهیم داشت.
وی ضمن اشاره به حمله اخیر به بانک ملی اظهار داشت: حمله اخیری که به بانک ملی انجام شد، از آن چه یک سال قبل به بانک سپه انجام شد، خیلی گسترده تر بود. این آمادگی وجود داشت و نباید اتفاق می افتاد.
مدنی زاده اضافه کرد: حمله در حقیقت به شرکتی که به چهار بانک کشور خدمات می رساند، صورت گرفت و مستقیماً به بانک ملی مرتبط نمی شد؛ همان نکته ای که آقای دکتر حسینی به درستی فرمودند و یکی از اقداماتی که باید صورت گیرد، بحث جداسازی رگولاتور از تصدی گر در این زمینه و تنوع بخشی به نظام ارایه خدمات فناوری اطلاعات است.
وی در ادامه ضمن اشاره به محورهای اصلی صدمه شناسی و راهکارهای مورد نظر اظهار نمود: ما پنج محور اصلی برای بحث صدمه شناسی و چاره ها داریم. محور اول، استفاده از سیستم های دیگری است که غیرمتمرکز هستند. یک بعد دیگر، بحث نرم افزاری و فنی است که پشتیبان گیری از داده ها در این زمینه قرار می گیرد و با اقداماتی که انجام شده، صیانت از داده ها و تقویت سامانه ها به شکل جدی اتفاق افتاده است.
وزیر اقتصاد خاطرنشان کرد: در پیشنهاداتی که در گزارش کمیسیون اقتصادی مجلس هم بود، ذکر شده بود که بسمت بانکداری متمرکز ولی مستقل برویم. این مساله در دستور کار است و الحمدلله اتفاق افتاده است؛ بنابراین در مورد بانک هایی که ما هم اکنون با آنها کار می نماییم، این مسئله دیگر وجود ندارد.
وی محور دیگر را تامین تجهیزات و سخت افزارها عنوان نمود و اظهار داشت: تامین تجهیزات و سخت افزارها هم در دستور کار قرار گرفته و در حال انجام می باشد.
مدنی زاده افزود: محور دیگر، بحث اقتصادی می باشد. حقیقتاً باتوجه به شرایط و بالا رفتن قیمت ها، مسئله تامین تجهیزات خودش یک موضوع جدی است که با تمهیداتی که در حال انجام می باشد، باید هرچه سریع تر بتوانیم این تجهیزات را تامین کنیم؛ حتی تامین این تجهیزات برای شبکه بانکی هم بعضاً سنگین است.
وی ضمن اشاره به محور فرایندی اظهار داشت: در بحث فرایندی، موضوع ادامه خدمات کسب و کار را داریم. درباب فرآیند خرید تجهیزات هم اشاره شد که بعضاً چهار سال طول می کشد و برخی از بانکهای ما هم اکنون یک سال است که معطل یک دستگاه دولتی هستند تا بتوانند مجوز بگیرند. این موارد باید با کمک مجلس محترم تغییر کند.
وزیر امور اقتصادی و دارایی تاکید کرد: اگر بانک بخواهد بانکداری الکترونیکی روز داشته باشد تا بتواند در مقابل به روزترین تهاجمات سایبری واکنش نشان دهد، سیستم ها، تجهیزات و نرم افزارهای آن هم باید به روز باشند و نمی تواند دو سال معطل خرید تجهیزات یا نرم افزارها باشد.
مدنی زاده در ادامه به موضوع اقتصاد سیاسی و جداسازی رگولاتور از تصدی گر اشاره نمود و اظهار داشت: بحث جداسازی رگولاتور از تصدی گر هم یکی از موضوعات مهم در این حوزه می باشد.
وی در انتها ضمن اشاره به موضوع نیروی انسانی اظهار نمود: نکته آخر، بحث نیروی انسانی است؛ چه در لایه مدیران و چه در لایه کارشناسان. این مساله هم با کمک مجلس باید ان شاءالله تغییر کند تا بدنه فناوری اطلاعات در نظام بانکی و سایر بخش های دولت بتواند با یک نظام پرداخت دیگر فعالیت کند و مهاجرتی که از بخش دولتی به بخش خصوصی اتفاق افتاده، دیگر تکرار نشود.
به اجمال، در عین حال، تعدادی از بانک ها هم در انجام تعدادی از تکالیف قصور داشتند که با برخورد مقتضی و جدی مواجه و مواجه شدند. ایشان در ادامه خطاب به مردم اطمینان داد: اطلاعات بانکی و دارایی های مردم نزد نظام بانکی و خدمات آنها سر جای خود است و با سیستم هایی که طراحی شده، ان شاءالله به هیچ عنوان و به فضل الهی این اتفاق نخواهد افتاد که این داده ها مورد تجاوز قرار بگیرد؛ بدین سبب مردم عزیزمان از امنیت شبکه بانکی اطمینان خاطر داشته باشند و ان شاءالله به هیچ عنوان منابع پولی که در نظام بانکی دارند مورد تجاوز قرار نخواهد گرفت. وی در آخر ضمن اشاره به موضوع نیروی انسانی اظهار داشت: نکته آخر، بحث نیروی انسانی است؛ چه در لایه مدیران و چه در لایه کارشناسان.
منبع: آذر